La seguridad informática forma parte de la continuidad de cualquier negocio que dependa de sistemas digitales. El trabajo remoto, los servicios en la nube y la conexión entre redes administrativas e industriales amplían los recursos y accesos que necesitan protección.
Las tendencias en ciberseguridad abarcan el uso de inteligencia artificial, la verificación de accesos, la protección frente al ransomware y la capacidad de recuperar la operación. Algunas incorporan tecnologías nuevas; otras profundizan prácticas que siguen siendo necesarias.
Para una empresa, el desafío es definir cuáles reducen riesgos concretos y cómo comprobar que funcionan.
Por qué la seguridad perimetral necesita complementarse
El firewall sigue siendo un control necesario para regular las comunicaciones. Sin embargo, una cuenta comprometida, un dispositivo remoto o una aplicación en la nube pueden quedar fuera de la protección del perímetro de la oficina.
Por eso, la seguridad debe combinar controles sobre redes, identidades, dispositivos y datos, junto con procedimientos de respuesta y recuperación. La ubicación de un equipo dentro de la red no alcanza para considerarlo confiable.
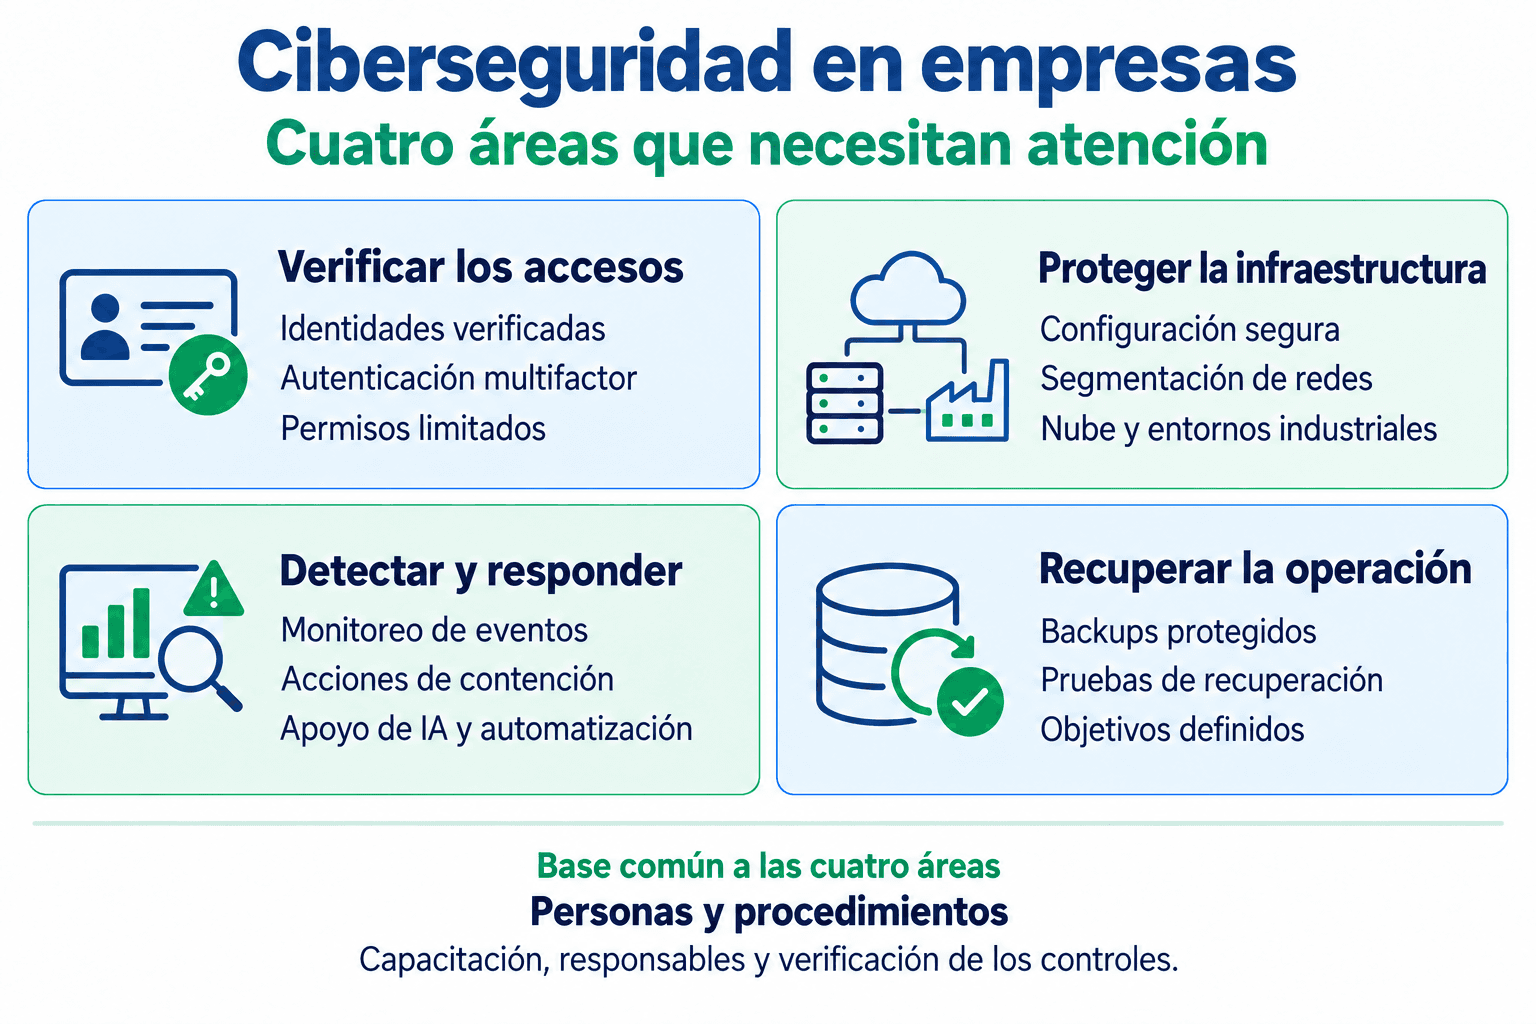
Diez tendencias en ciberseguridad y su aplicación en empresas
1. Inteligencia artificial como apoyo al análisis de amenazas
La inteligencia artificial puede ayudar a analizar actividad sospechosa, resumir incidentes y asistir en investigaciones. Su utilidad depende de los datos disponibles y de la validación de sus resultados: puede producir conclusiones incorrectas o incompletas. La documentación de Microsoft sobre IA aplicada a seguridad explicita estas limitaciones.
Los atacantes también aprovechan la IA para automatizar campañas de phishing, como documenta el Centro Nacional de Ciberseguridad del Reino Unido.
Al evaluar estas herramientas, conviene comprobar qué tareas mejoran y qué supervisión requieren, en lugar de asumir que la incorporación de IA garantiza protección.
2. Zero Trust: verificar los accesos según el contexto
Zero Trust, o confianza cero, es un enfoque que evita otorgar confianza únicamente porque un usuario o dispositivo esté dentro de la red corporativa. Así lo establece el NIST en su guía de arquitectura Zero Trust.
Implica verificar identidad, autorización y condiciones del dispositivo, limitar los permisos y reevaluar el acceso según el contexto y las políticas definidas.
Por ejemplo, un proveedor puede necesitar acceso temporal a una aplicación, sin poder recorrer el resto de la red. Implementarlo requiere conocer los recursos y sus dependencias; no se resuelve comprando un único producto.
3. Protección frente al ransomware con backups recuperables
El ransomware puede cifrar información e interrumpir servicios. Algunos ataques también incluyen robo de datos y extorsión, por lo que restaurar archivos no resuelve las consecuencias de una filtración.
La estrategia debe incluir copias fuera de línea o protegidas mediante inmutabilidad, que impida su modificación o borrado durante el período definido, además de accesos restringidos y pruebas de restauración. La guía de CISA sobre ransomware desarrolla estas medidas.
Guardar un backup en la nube no lo vuelve automáticamente independiente del entorno comprometido. Hay que revisar quién puede eliminarlo, qué credenciales lo administran y si los datos pueden recuperarse correctamente.
4. Ciberseguridad industrial para entornos IT y OT
La conexión entre sistemas de información —IT— y tecnología operacional —OT— permite intercambiar datos de producción, pero también crea vías por las que un incidente puede alcanzar procesos físicos.
En OT, las medidas deben contemplar disponibilidad, confiabilidad y seguridad de las personas, como explica la guía de seguridad OT del NIST.
Las prioridades incluyen inventariar equipos, restringir accesos de proveedores y segmentar las comunicaciones. Los parches y las pruebas deben coordinarse con los responsables de operación: reiniciar o aislar un equipo industrial puede detener un proceso o generar condiciones inseguras.
5. Seguridad en la nube y responsabilidad compartida
Migrar a la nube no transfiere toda la responsabilidad de seguridad al proveedor. La distribución de tareas cambia según el servicio contratado, pero la empresa conserva responsabilidades sobre sus datos, identidades y configuraciones. Microsoft lo explica en su modelo de responsabilidad compartida.
Conviene revisar permisos excesivos, enlaces públicos, cuentas administrativas y registros de acceso. Las herramientas automáticas pueden detectar configuraciones inseguras, pero necesitan políticas definidas y responsables que corrijan los hallazgos.
Una carpeta compartida con terceros, por ejemplo, debe tener permisos y plazos acordes con su finalidad.
6. Automatización de respuestas con límites definidos
La automatización permite reunir evidencia, generar tickets o ejecutar acciones de contención según reglas establecidas. No toda automatización utiliza inteligencia artificial.
Antes de habilitar un bloqueo automático, hay que evaluar la confiabilidad de la detección y el impacto operativo. Aislar una notebook comprometida puede ser adecuado; aislar un servidor crítico por una alerta ambigua puede interrumpir un servicio legítimo.
Los procedimientos deben definir qué acciones pueden ejecutarse automáticamente, cuáles requieren aprobación y cómo revertirlas.
7. Gestión de identidades y autenticación multifactor
La gestión de identidades abarca altas, cambios y bajas de usuarios, revisión de permisos y control de cuentas administrativas y de servicio.
La autenticación multifactor —MFA— combina factores de distintas categorías, como una contraseña y la posesión de una llave de seguridad. Debe priorizarse en correo, accesos remotos y cuentas privilegiadas.
Cuando la plataforma lo permita, conviene utilizar métodos resistentes al phishing, como los basados en FIDO2/WebAuthn, estándares de autenticación criptográfica. CISA explica sus características en su guía de MFA resistente al phishing.
También deben revisarse las sesiones activas y los mecanismos de recuperación de cuentas.
8. Monitoreo continuo con capacidad de respuesta
El monitoreo de seguridad permite detectar actividad que merece investigación. Un SIEM, plataforma que centraliza y correlaciona eventos de seguridad, puede relacionar registros de accesos, servidores, equipos y servicios en la nube.
Una descarga inusual fuera del horario habitual puede justificar una revisión, pero no demuestra por sí sola un robo de información.
La cobertura depende de las fuentes integradas, la calidad de las reglas y la atención de las alertas. Recolectar registros las 24 horas no equivale a tener respuesta permanente: deben definirse responsables, horarios de atención y criterios de escalamiento.
9. Capacitación acompañada de procedimientos verificables
La capacitación ayuda a reconocer mensajes sospechosos y reportar incidentes. Debe acompañarse de controles técnicos y procedimientos que reduzcan la dependencia de una decisión individual.
Por ejemplo, un cambio de cuenta bancaria solicitado por correo debe verificarse mediante un canal conocido, aunque el mensaje parezca provenir de un proveedor habitual.
Para evaluar la capacitación, conviene observar si las personas reportan a tiempo y aplican los procedimientos, además de registrar su asistencia a los talleres.
10. Resiliencia digital y recuperación probada
La resiliencia digital es la capacidad de sostener o recuperar funciones esenciales ante un incidente. Requiere definir prioridades, responsables, dependencias y alternativas operativas.
Dos objetivos permiten evaluar la recuperación:
RTO, objetivo de tiempo de recuperación: plazo establecido para restablecer un servicio.
RPO, objetivo de punto de recuperación: antigüedad máxima tolerable de los datos recuperados, expresada en tiempo.
Las pruebas deben comprobar ambos objetivos. Tener un backup exitoso no demuestra que una aplicación pueda volver a operar dentro del plazo requerido. Podés ampliar estos conceptos en nuestro artículo sobre diferencias entre RTO y RPO.
Cómo priorizar estas medidas en tu empresa
El punto de partida es identificar los sistemas críticos, su exposición y las consecuencias de una interrupción. A partir de ese diagnóstico:
Corregí exposiciones prioritarias: vulnerabilidades explotadas en ataques, accesos innecesarios y configuraciones inseguras.
Revisá identidades y permisos: cuentas inactivas, privilegios excesivos y accesos sin MFA.
Verificá la recuperación: probá restauraciones y compará los resultados con los objetivos del negocio.
Organizá la respuesta: asigná responsables para investigar alertas, contener incidentes y comunicar decisiones.
Cada medida debe tener un responsable y una forma de verificar su cumplimiento. Incorporar herramientas sin capacidad para configurarlas y mantenerlas agrega costos sin asegurar una reducción del riesgo.
En ZNET acompañamos a las empresas con servicios de ciberseguridad para proteger redes, accesos, equipos y entornos industriales.
Si necesitás identificar qué controles revisar primero, contactanos para evaluar la seguridad de tu infraestructura.
Preguntas frecuentes
¿Cómo impacta la inteligencia artificial en la seguridad informática?
Ayuda a analizar información y asistir en investigaciones, pero sus resultados requieren validación. También puede facilitar ataques de ingeniería social y campañas de phishing.
¿Por qué las empresas necesitan actualizar su estrategia de protección?
Porque cambian sus sistemas, accesos y amenazas. Incorporar aplicaciones en la nube, proveedores o equipos remotos exige revisar qué recursos quedan expuestos y qué controles los protegen.
¿Qué tecnologías de ciberseguridad conviene priorizar?
La elección depende del riesgo y los controles existentes. Antes de sumar herramientas avanzadas, conviene verificar protección de equipos, autenticación multifactor, actualizaciones, restricciones de acceso, monitoreo y backups recuperables.