Un servicio de acceso remoto publicado en internet, con una actualización de seguridad pendiente, puede bastar para que un tercero ingrese a los sistemas de una empresa, consulte información y afecte su operación. No se requiere un ataque sofisticado: alcanza con una vulnerabilidad sin corregir y alguien que la busque.
Las empresas dependen de sistemas digitales, bases de datos y redes para facturar, atender clientes y sostener su actividad. El riesgo no depende únicamente del tamaño de la organización: también influyen los sistemas expuestos a internet, los permisos de acceso, las actualizaciones pendientes y la capacidad de detectar y contener un incidente.
Qué son las vulnerabilidades informáticas y por qué representan un riesgo para las empresas
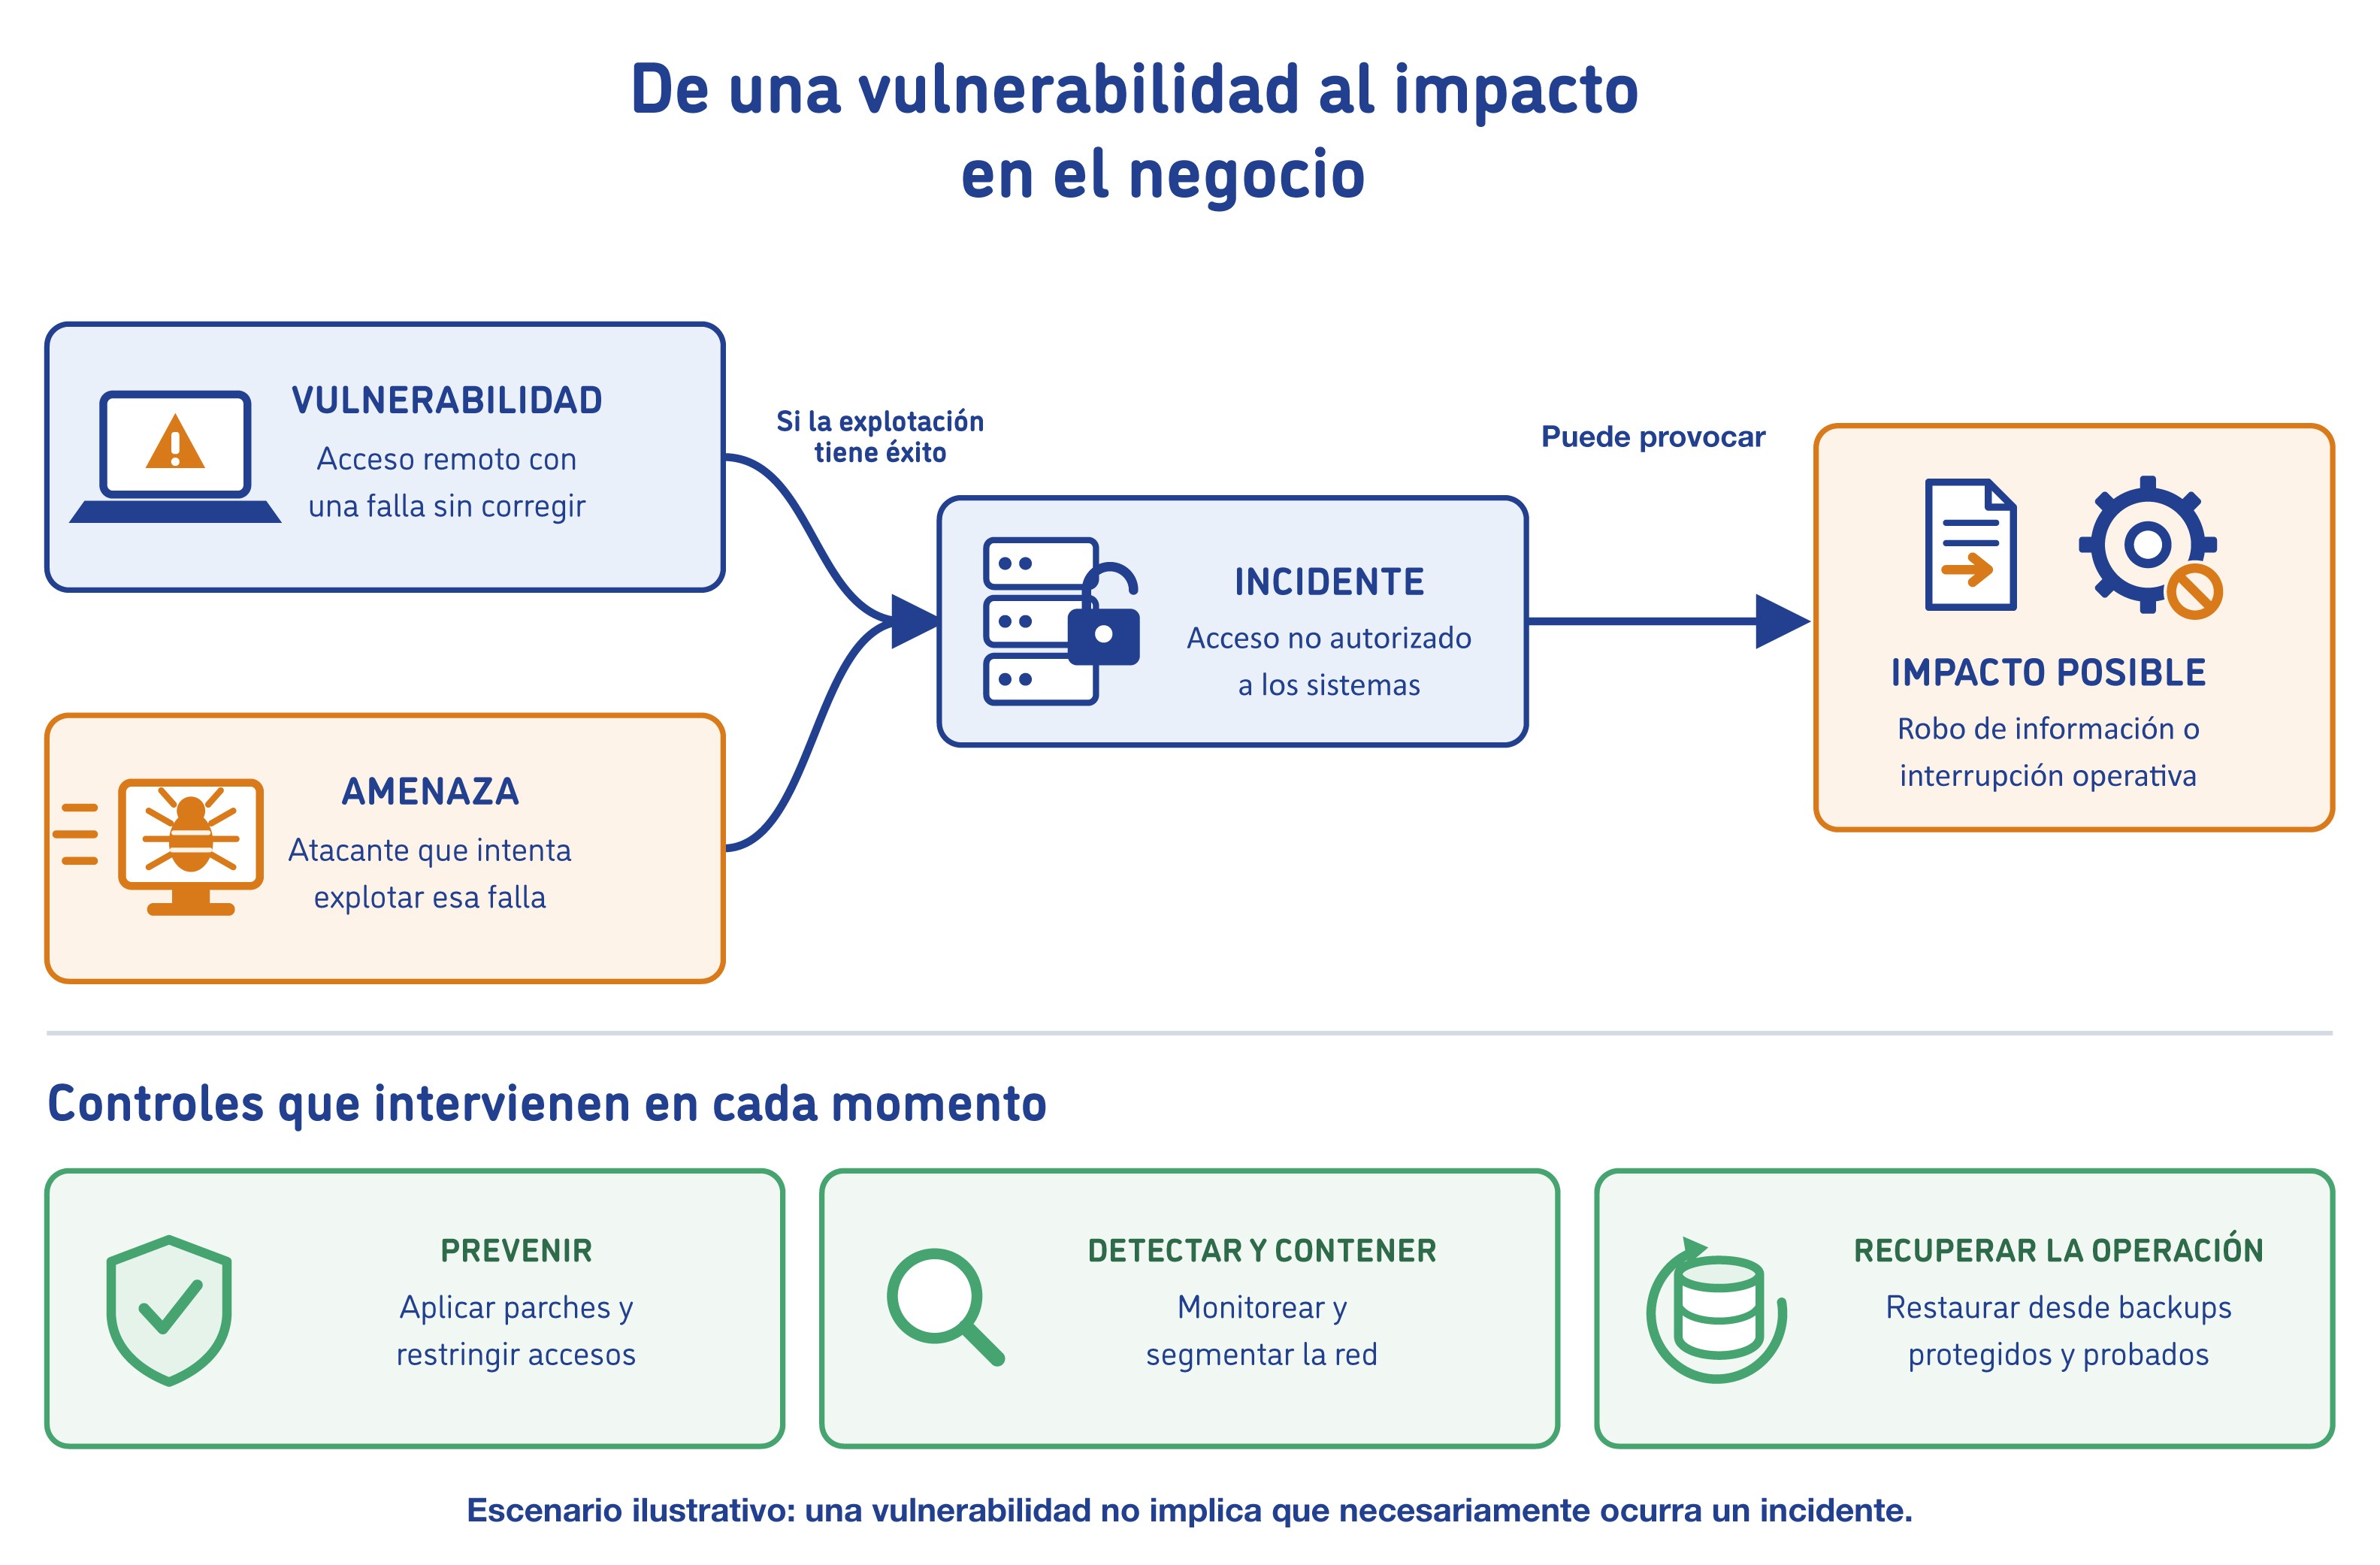
Una vulnerabilidad informática es una debilidad en un sistema, una configuración o un procedimiento de seguridad que puede ser aprovechada para comprometer la información o afectar la operación.
Conviene diferenciarla de otros dos conceptos:
Amenaza: una circunstancia o un evento con capacidad de causar daño. Puede tener origen externo o interno e incluir acciones maliciosas, errores involuntarios o fallas. Definición del NIST.
Riesgo: considera la probabilidad de que ocurra un incidente y sus consecuencias para la organización.
Por ejemplo, una cuenta de un exempleado que continúa activa representa una debilidad en la gestión de accesos. Su uso indebido puede permitir consultar, modificar o eliminar información. El riesgo dependerá de los permisos de esa cuenta y de los controles existentes.
Cómo se originan las fallas de seguridad en los sistemas digitales
Las fallas de seguridad pueden aparecer durante el desarrollo, la implementación o la administración de los sistemas. Entre sus causas se encuentran:
Errores de programación y actualizaciones de seguridad pendientes.
Configuraciones inseguras: contraseñas predeterminadas, servicios innecesarios expuestos o recursos compartidos sin restricciones suficientes.
Permisos excesivos: usuarios o aplicaciones con más privilegios de los necesarios.
Procesos incompletos: altas y bajas de usuarios sin control, cambios sin revisión o falta de procedimientos para validar solicitudes sensibles.
Falta de monitoreo, que puede demorar la detección de un incidente y ampliar su impacto.
Principales tipos de vulnerabilidades en ciberseguridad
Vulnerabilidades de software y aplicaciones
Los programas utilizados para facturar, gestionar stock o sostener la comunicación interna pueden tener fallas en su código o en su configuración.
Algunos ejemplos son los errores de control de acceso, que permiten consultar información de otros usuarios, y las fallas de inyección, que pueden permitir que una aplicación ejecute instrucciones no previstas.
También deben revisarse las bibliotecas, los plugins y otros componentes de terceros. Una aplicación actualizada puede seguir expuesta si alguno de sus componentes vulnerables permanece sin corregir.
Vulnerabilidades en redes empresariales
Una red sin restricciones suficientes puede facilitar que un atacante avance desde un equipo comprometido hacia otros recursos. Ese desplazamiento se conoce como movimiento lateral.
La falta de segmentación, las reglas de firewall demasiado amplias y los accesos administrativos expuestos aumentan esa posibilidad.
Un puerto abierto no constituye por sí solo una vulnerabilidad: puede ser necesario para prestar un servicio. Lo relevante es qué servicio escucha en ese puerto, quién puede alcanzarlo y qué controles lo protegen.
Vulnerabilidades en sistemas operativos y servidores
En sistemas operativos y servidores deben evaluarse los parches pendientes, los servicios habilitados, los protocolos inseguros, los permisos incorrectos y los sistemas que ya no reciben soporte del fabricante.
La evaluación también debe incluir el firmware de routers, switches, firewalls y otros dispositivos que forman parte de la infraestructura.
Vulnerabilidades asociadas a usuarios y accesos
El uso de contraseñas idénticas en diferentes plataformas, las cuentas compartidas y la falta de autenticación multifactor facilitan el uso indebido de credenciales.
Los permisos de administrador innecesarios pueden ampliar el impacto de una cuenta comprometida.
Estos controles también deben aplicarse a proveedores, cuentas de servicio y plataformas en la nube.
Principales amenazas que aprovechan las vulnerabilidades informáticas
Malware y ransomware
El malware es software diseñado para realizar acciones dañinas, como robar información, espiar actividad o alterar sistemas.
El ransomware puede cifrar archivos e impedir su uso para exigir un rescate. Algunos ataques también incluyen el robo de datos y la amenaza de publicarlos. Por eso, recuperar los archivos desde una copia de seguridad no resuelve por sí solo las consecuencias de una filtración. Guía de CISA sobre ransomware.
Ataques de phishing y manipulación de usuarios
El phishing utiliza correos, mensajes o sitios falsos para inducir a una persona a entregar credenciales, abrir un archivo malicioso o realizar una acción perjudicial.
Los atacantes pueden hacerse pasar por un banco, un proveedor o un directivo. No siempre buscan instalar malware: una solicitud falsa de cambio de cuenta bancaria puede provocar un pago fraudulento sin comprometer técnicamente una computadora.
La capacitación debe acompañarse de controles, como verificar cambios de datos de pago mediante un canal conocido y establecer aprobaciones para operaciones sensibles.
Accesos indebidos y robo de información
Un atacante que obtiene credenciales válidas puede intentar ingresar mediante los mismos servicios que utiliza un usuario autorizado.
El alcance dependerá de los permisos de la cuenta, la autenticación, las restricciones de acceso y los mecanismos de detección. También es necesario revisar las sesiones activas.
Amenazas contra entornos industriales e infraestructura crítica
En fábricas, plantas y otras instalaciones, un incidente puede afectar sistemas de tecnología operacional u OT: equipos y aplicaciones que supervisan o controlan procesos físicos.
El impacto puede incluir interrupciones de producción, alteración de procesos o riesgos para las personas. No todos los incidentes en estos entornos son ataques dirigidos: también pueden propagarse desde la red administrativa.
Las medidas de seguridad deben considerar disponibilidad, confiabilidad y seguridad física. Estos requisitos específicos se desarrollan en la guía de seguridad OT del NIST.
En qué consiste el análisis de vulnerabilidades informáticas
El análisis de vulnerabilidades consiste en identificar y evaluar debilidades en los activos incluidos en un alcance definido: redes, servidores, equipos, aplicaciones y servicios en la nube, entre otros.
Su utilidad depende de que los hallazgos permitan tomar decisiones. Un informe debería indicar:
Qué activo está afectado y qué evidencia respalda el hallazgo.
Qué consecuencias podría tener la vulnerabilidad.
Qué prioridad de atención corresponde.
Qué corrección o mitigación se recomienda.
Cómo verificar que la acción fue efectiva.
Mientras el análisis de vulnerabilidades identifica y evalúa debilidades, el pentest intenta explotar determinadas fallas de manera controlada y autorizada para comprobar su impacto o posibles cadenas de ataque. El NIST distingue estas técnicas y sus limitaciones.
Ninguna evaluación garantiza detectar todas las fallas. Sus resultados dependen del alcance, los accesos disponibles, las técnicas utilizadas y el momento de ejecución.
Etapas de un proceso de gestión de vulnerabilidades
Un proceso de evaluación y tratamiento puede organizarse en cinco etapas:
Definir el alcance y relevar activos. Identificar los sistemas que se evaluarán, sus responsables, su exposición y los procesos que sostienen. Acordar las condiciones de las pruebas para reducir el riesgo de interrupciones.
Realizar la evaluación técnica. Combinar herramientas especializadas con revisión de configuraciones y controles de acceso. Cuando corresponde, los escaneos autenticados permiten revisar aspectos que no son visibles desde el exterior.
Validar y priorizar los hallazgos. Confirmar su aplicabilidad, descartar falsos positivos y evaluar el riesgo para la empresa.
Corregir o mitigar. Aplicar parches, ajustar permisos, restringir servicios o implementar controles temporales cuando la corrección no pueda realizarse de inmediato.
Verificar y dar seguimiento. Repetir las comprobaciones pertinentes, registrar los pendientes y asignar responsables y plazos.
Para definir qué vulnerabilidades corregir primero, hay que considerar su severidad técnica, la exposición del sistema, la existencia de ataques que ya aprovechan esa falla, los privilegios que podría obtener un atacante y el impacto que un incidente tendría sobre la operación. El catálogo de vulnerabilidades explotadas de CISA —KEV— permite identificar fallas con evidencia de explotación real.
Por ejemplo, una vulnerabilidad utilizada en ataques activos contra un acceso remoto publicado en internet puede requerir atención antes que otra de mayor severidad técnica en un equipo aislado.
Herramientas utilizadas para identificar brechas de seguridad
Las herramientas cumplen funciones diferentes:
Escáneres de vulnerabilidades: buscan fallas conocidas y determinadas configuraciones inseguras.
Herramientas de análisis de aplicaciones: revisan código, dependencias o el comportamiento de una aplicación en funcionamiento.
Revisiones de configuración y permisos: permiten detectar accesos excesivos y diferencias respecto de los criterios de seguridad definidos.
Sistemas de monitoreo y SIEM —gestión de información y eventos de seguridad—: reúnen y analizan eventos para identificar actividad sospechosa y aportar contexto a una investigación.
Un SIEM no reemplaza un análisis de vulnerabilidades. Tampoco un escaneo reemplaza la revisión técnica de sus resultados: detectar una versión de software no siempre alcanza para confirmar que una falla es explotable en ese entorno.
Cómo prevenir y reducir las vulnerabilidades en una empresa
Reducir el riesgo requiere combinar prevención, detección y capacidad de recuperación.
Gestionar las actualizaciones. Priorizar los parches según riesgo y verificar su instalación. En sistemas críticos, planificar pruebas, ventanas de mantenimiento y alternativas de recuperación. La automatización debe ajustarse a esas condiciones. El NIST incluye la priorización y la verificación dentro de la gestión de parches.
Aplicar mínimo privilegio. Cada usuario y aplicación debería acceder únicamente a los recursos necesarios. Revisar cuentas inactivas y separar las cuentas administrativas de las de uso cotidiano.
Implementar autenticación multifactor —MFA—. Exigir factores de distintas categorías, como una contraseña y un autenticador. Priorizar correo, accesos remotos y cuentas privilegiadas. Cuando el servicio lo permita, utilizar métodos resistentes al phishing, conforme a las recomendaciones de CISA sobre MFA.
Segmentar la red. Separar usuarios, invitados, servidores y entornos industriales según sus necesidades de comunicación. Verificar las reglas que permiten o bloquean el tráfico entre segmentos.
Capacitar y establecer procedimientos. Facilitar el reporte de mensajes sospechosos y definir cómo validar solicitudes de pagos, accesos y cambios sensibles.
Proteger equipos y supervisar alertas. Mantener controles de seguridad en computadoras y servidores, con responsables y procedimientos para investigar y responder.
Proteger y probar los backups. Mantener copias aisladas o con controles de inmutabilidad adecuados y verificar la restauración. CISA recomienda conservar copias fuera de línea y probar su disponibilidad e integridad.
Repetir las evaluaciones. Revisar la exposición después de cambios relevantes y ante nuevas vulnerabilidades que puedan afectar los sistemas utilizados.
Importancia de gestionar las vulnerabilidades dentro de una estrategia de ciberseguridad
Gestionar vulnerabilidades requiere responsables definidos y seguimiento de las acciones pendientes.
Para comprobar avances, una empresa puede medir la cobertura de activos evaluados, el tiempo de corrección según prioridad y la proporción de hallazgos cerrados con verificación técnica.
Cuando una corrección deba postergarse, conviene documentar el motivo, los controles temporales y la fecha de revisión. Eso permite distinguir una decisión de riesgo de un pendiente sin seguimiento.
En ZNET acompañamos a las empresas con evaluaciones de vulnerabilidades, pentesting y soluciones de ciberseguridad para redes e infraestructura.
Si necesitás conocer las debilidades de tu infraestructura y definir qué revisar primero, contactanos para conversar sobre el alcance de una evaluación.
Preguntas frecuentes
¿Qué es una vulnerabilidad en seguridad informática?
Es una debilidad en un sistema, una configuración o un procedimiento de seguridad que puede facilitar accesos indebidos, alteración de información o interrupciones de la operación.
¿Cuál es la diferencia entre una amenaza y una vulnerabilidad?
La vulnerabilidad es la debilidad. La amenaza es una circunstancia o un evento capaz de causar daño. Puede tener origen externo o interno y ser intencional o accidental.
¿Cada cuánto tiempo se debe realizar un análisis de vulnerabilidades?
La frecuencia depende de la exposición, la criticidad de los activos y los cambios del entorno. Deben planificarse revisiones recurrentes y evaluaciones adicionales ante cambios relevantes o avisos de vulnerabilidades aplicables. En sistemas expuestos a internet, el seguimiento automatizado puede complementar esas revisiones.
¿Cómo puede una empresa protegerse frente a estas amenazas?
Con un inventario actualizado, gestión de parches, permisos limitados, MFA, segmentación, capacitación y monitoreo con respuesta. También necesita backups protegidos y pruebas de restauración para recuperar la operación si ocurre un incidente.